連日、ニュース番組やSNSのタイムラインを騒がせている大規模なサイバー攻撃事件。

「大手のサービスだから安心だろう」

「自分のような個人の口座が狙われるはずはない」
もし少しでもそう感じているなら、その思い込みは今すぐ捨てるべきです。
実際に直近の事件では、クラウドサービスへの攻撃を起点に、個人投資家や一般ユーザーのFX取引ツールが不正操作され、口座残高に直接的な被害が及ぶ事態が発生しています。「対岸の火事」では済まされない時代に突入しているのです。
この記事では、今回のサイバー攻撃事件から私たちが学ぶべき教訓を整理し、大切な資産を守るために今日からできる具体的なセキュリティ対策を解説します。さらに、万が一被害に遭ってしまった場合の「行動フローチャート」も網羅していますので、ご自身の身を守るためのガイドラインとしてぜひご活用ください。
1. 今回の大規模サイバー攻撃・不正アクセスの手口と特徴
ニュースで大きく報じられたGMOインターネットのクラウドサービスに対する不正アクセス事件は、現代のサイバー攻撃の恐ろしさを如実に物語っています。この事件の最大の特徴は、単一のシステムへの攻撃に留まらず、連携する金融取引ツール(FX等)の不正操作にまで被害が拡大した点です。
従来のような「推測されやすいパスワードが破られた」という単純な手口ではなく、システム自体の脆弱性を突く高度な攻撃が行われています。さらに事態を深刻にしているのは、不正操作によって残高に甚大な影響を与えた上で、「脅迫メール」を送りつけるという二次被害が発生していることです。これはランサムウェア(身代金要求型ウイルス)の手法にも似た、極めて悪質な手口と言えます。
ここで私たちが認識すべき真実は、ハッカーの最終的な標的は「企業」そのものではなく、プラットフォームの先にある「私たち個人の資産」であるということです。企業のセキュリティ網を突破された際、最後に自分の資産を守るのは、ユーザー自身が設定しているセキュリティの壁なのです。
2. なぜ、あなたの口座が狙われるのか?
「自分は有名人でも資産家でもないから狙われない」という考えは、サイバー犯罪の現場では通用しません。攻撃者はプログラムを使い、自動的かつ無差別にターゲットを探しています。
最も多い手口が「リスト型アカウントハッキング(パスワードリスト攻撃)」です。どこかの無名なサイトから漏洩した「ID(メールアドレス)とパスワード」のリストを入手した攻撃者は、そのリストを使って銀行、証券会社、暗号資産取引所などに片っ端からログインを試みます。
また、「フィッシング詐欺」も巧妙化の一途を辿っています。「【重要】口座が凍結されました」「不正なログインを検知しました」といった本物そっくりの偽メールや、SMS(スミッシング)を送りつけ、ユーザー自身にIDとパスワードを入力させる手口です。
彼らが金融口座を執拗に狙う理由は非常にシンプルで、「直接的な金銭的利益」に直結するからです。SNSの乗っ取りよりも、銀行やFX口座へのアクセスは、攻撃者にとって最も費用対効果の高いターゲットとなっています。
3. 今すぐ実行!資産を守る5つの必須セキュリティ対策
大切な資産をサイバー攻撃から防衛するためには、複数の鍵をかける「多層防御」が基本となります。以下の5つの対策のうち、1つでも漏れがある場合は今すぐ設定を見直してください。
① パスワードの使い回し厳禁と管理ツールの活用
すべてのWebサービスで同じパスワードを使っている場合、1つのサイトから情報が漏れた瞬間に、全財産が危険に晒されます。最低でも「金融機関(銀行・証券)」「メインのメールアドレス」「SNS」のパスワードは完全に別のものに設定してください。 記憶に頼るのには限界があるため、OS標準のパスワード管理機能(AppleのiCloudキーチェーンやGoogleパスワードマネージャー)や、信頼できるサードパーティ製のパスワードマネージャーの導入を強く推奨します。
② 多要素認証(MFA/2FA)の絶対設定
IDとパスワードという「知識」だけでなく、スマートフォンなどの「所有物」や、指紋などの「生体情報」を組み合わせる多要素認証は、現代の必須項目です。 SMSに届くコードを入力する方式のほか、「Google Authenticator」などの認証アプリを使用する方式はよりセキュリティが高まります。金融機関のログインや出金処理において、多要素認証がオフになっている場合は、今すぐオンに切り替えてください。
③ ログイン履歴・取引通知(アラート)の有効化
不正アクセスの早期発見に最も役立つのが、通知機能です。「新しいデバイスからのログインがあった場合」や、「少額でも資金の移動(出金や取引)があった場合」に、リアルタイムでメールやアプリのプッシュ通知が届くよう設定しておきましょう。攻撃者は本番の引き出しを行う前に、少額のテスト引き落としを行う傾向があります。
④ 偽メール・偽サイトを見抜く習慣(ゼロトラスト)
「緊急」「あなたのアカウントが危ない」など、ユーザーを焦らせて行動を促すメールは、ほぼ100%詐欺だと疑ってください(ゼロトラスト=何も信頼しないこと)。 メールやSMS内のリンクは絶対にクリックせず、必ずスマートフォンの「公式アプリ」を開くか、ブラウザの「お気に入り(ブックマーク)」から公式サイトへアクセスして事実確認を行う習慣をつけてください。
⑤ デバイスとセキュリティソフトの最新化
スマートフォンやパソコンのOS、そして利用しているアプリは、常に最新バージョンにアップデートしてください。アップデートの多くは、新たに発見されたセキュリティの穴(脆弱性)を塞ぐためのものです。また、カフェやホテルなどの公共のフリーWi-Fiに接続した状態では、通信が傍受されるリスクがあるため、金融取引や重要なログイン作業は絶対に行わないようにしましょう。
4. 【図解対応】万が一、被害に遭った場合の行動フローチャート
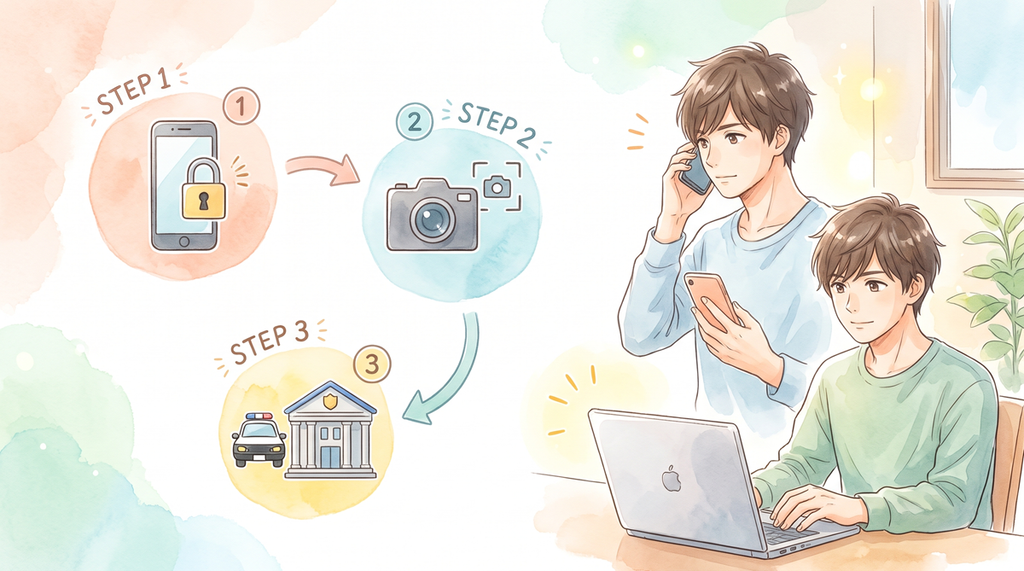
どんなに強固な対策をしていても、被害をゼロにすることは不可能です。「身に覚えのない取引通知が来た」「ログインできなくなった」という緊急時において、パニックにならず冷静に行動するためのフローチャートをまとめました。
Step 1: 被害の拡大防止(即時対応)
- アカウントのロック・パスワード変更: ログイン可能な場合は、直ちにパスワードを変更します。ログインできない場合は、カスタマーセンターに電話し、アカウント(口座)の凍結・ロックを要請してください。
- 関連サービスの停止: 不正利用された口座に紐づいているクレジットカードや、別の銀行口座がある場合は、そちらの金融機関にも連絡し、引き落としや振込の停止手続きを行います。
Step 2: 証拠の保全
- 画面の保存: 被害状況を証明するため、身に覚えのない不正な取引履歴、受け取った不審なメールやSMS、ログイン履歴の画面をすべて「スクリーンショット」で保存してください。後日、調査や被害届の提出時に重要な証拠となります。
Step 3: 関係各所への連絡・相談
- 金融機関への正式な通報: カスタマーサポートへ被害の状況を詳細に報告し、今後の補償対応や調査について指示を仰ぎます。
- 警察への被害届提出: 最寄りの警察署の「サイバー犯罪相談窓口」に連絡し、Step 2で集めた証拠を提出して被害届を出します。金融機関側の補償を受けるために、警察の受理番号が必要になるケースがほとんどです。
資産を守るのは、今日のあなたの行動から
サイバーセキュリティ対策は「一度設定したらそれで終わり」というものではありません。攻撃者の手口は日々進化しており、それに合わせて私たちの防衛意識もアップデートしていく必要があります。
「明日やろう」と後回しにしているその1日が、取り返しのつかない事態を招くかもしれません。この記事を読み終えたら、まずはメインで使っている銀行口座と証券口座のアプリを開き、「パスワードの強度」と「二段階認証のステータス」を必ず確認してください。大切な資産をサイバー空間の脅威から守り抜くための第一歩は、今この瞬間のあなたの行動から始まります。